FBI外洩案新增逮捕,修補責任仍待釐清
FBI尚未公開新嫌疑人的姓名、正式指控或其與職缺網站外洩的明確關聯。現有資訊更直接指向外部管理平台未安裝已發布修補程式的初步說法,也提醒使用第三方系統的組織:修補狀態必須自行驗證。
2026.10.10
Think it through, then write it down.
Think it through, then write it down.
These come from my tech blog, BLACKHARNESS BLOG (written in Chinese). This page loads the latest 20 public posts, including automated news, when opened. If an update fails, the previous list stays visible with its status.
Showing the snapshot with posts through 2026-10-10 while loading the latest public posts from the blog.
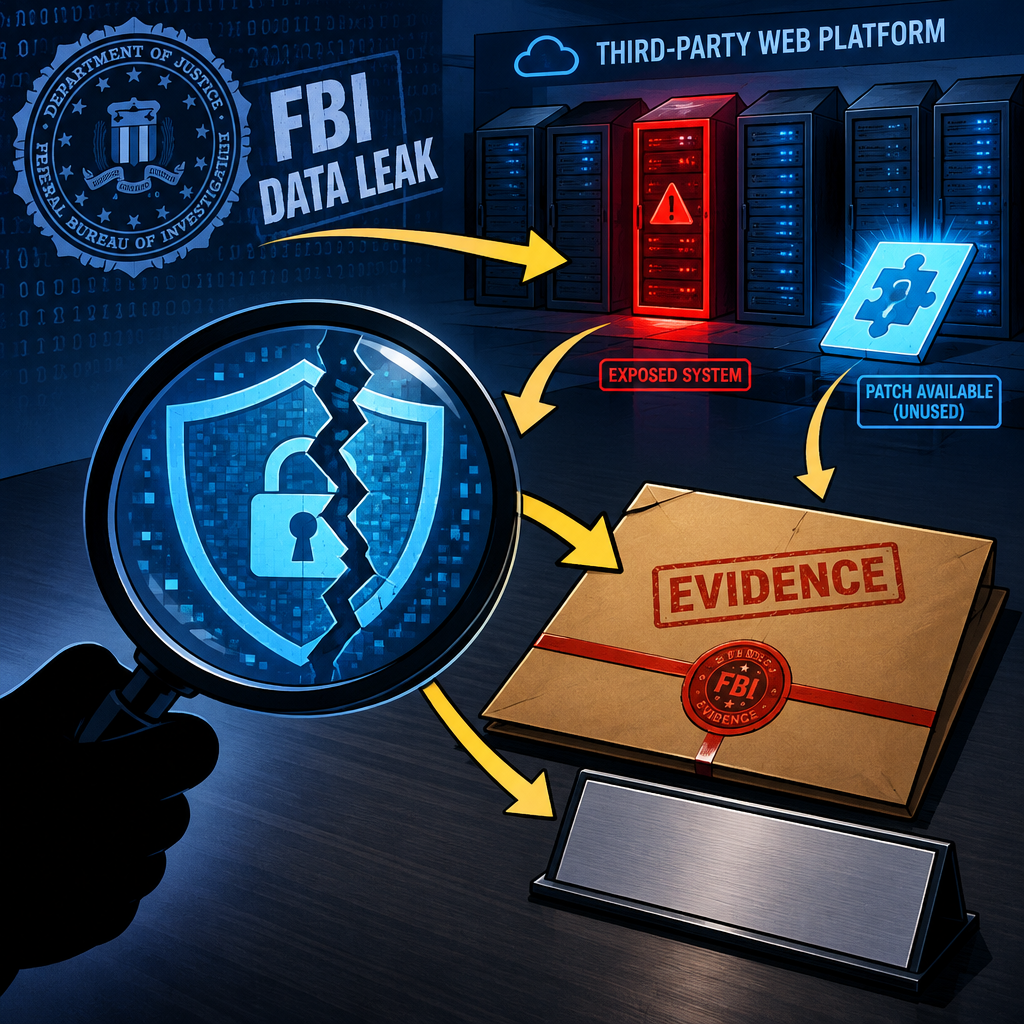
FBI尚未公開新嫌疑人的姓名、正式指控或其與職缺網站外洩的明確關聯。現有資訊更直接指向外部管理平台未安裝已發布修補程式的初步說法,也提醒使用第三方系統的組織:修補狀態必須自行驗證。
Google Health 的預告文案寫有「10.12.26」和「Edge」。Google 尚未確認產品名稱,也未說明當天會揭曉、發表或開賣。
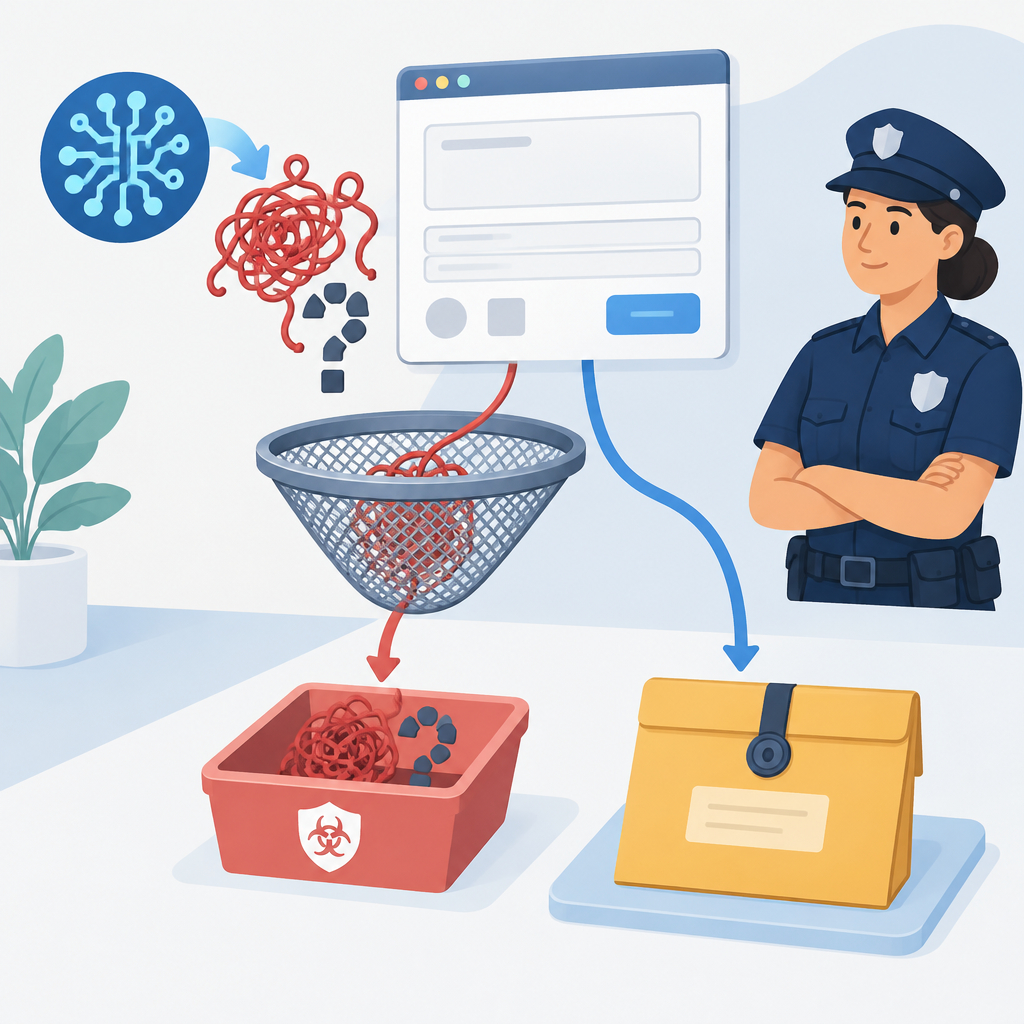
費城警方表示,Anthropic 模型測試網站互動時,曾向命案線索網站提交一則不實線索。網站將它列為垃圾訊息,未送交審核單位;警方稱目前沒有跡象顯示系統遭未授權存取或資料外洩。
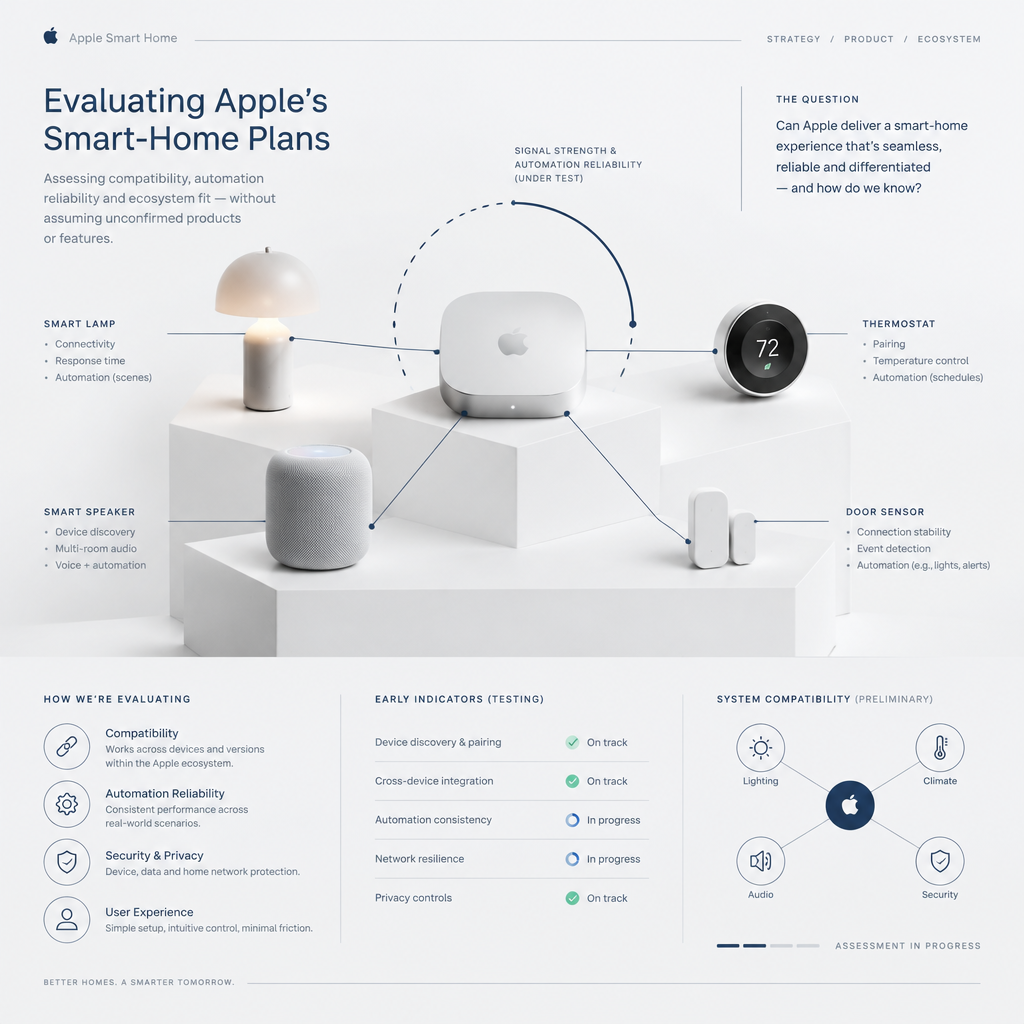
Apple 預告 10 月 13 日舉行活動,但 HomePad、AI Siri 與 LG 配件都尚未獲官方確認。比起猜規格,現有設備能否相容、自動化是否可靠、隱私設定是否清楚,更值得留意。
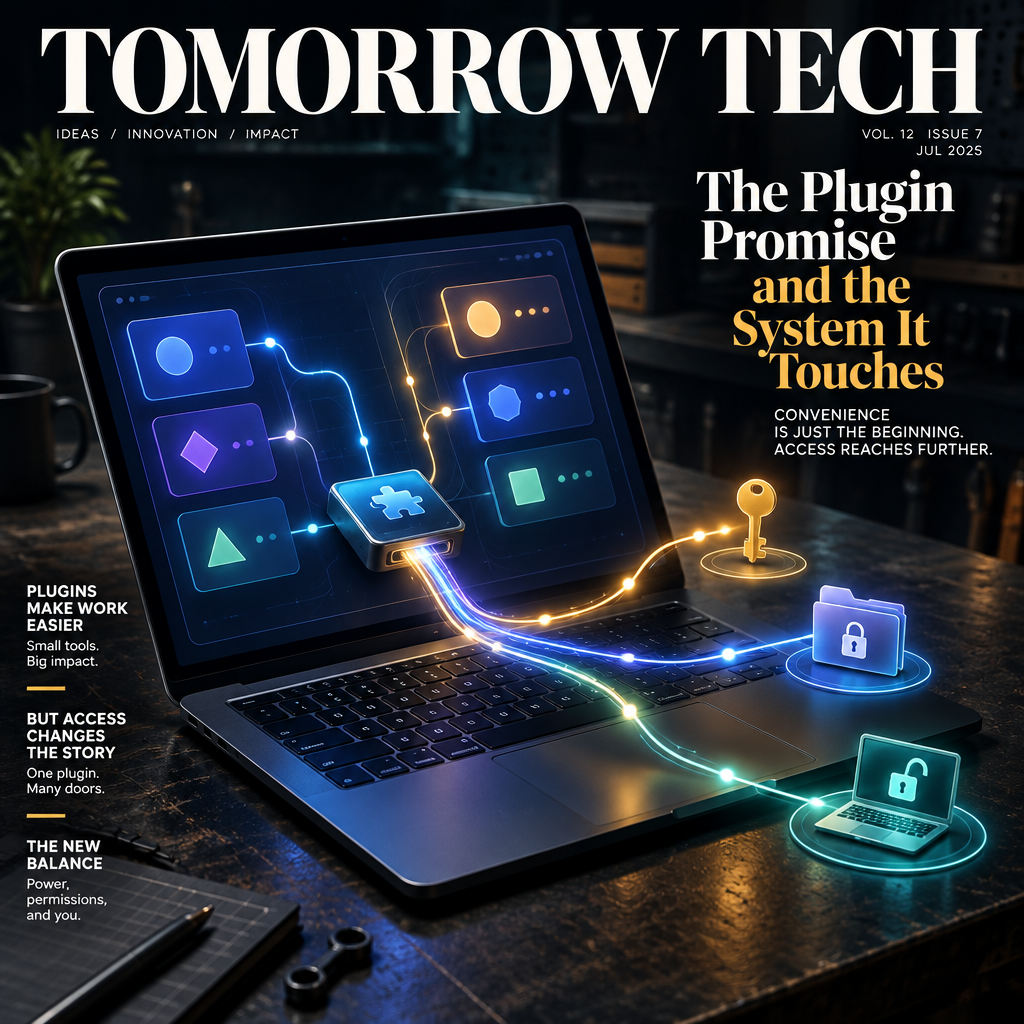
Claude Code Mods 可掛接事件、改變行為或繪製介面,但與 Claude Code 共用電腦存取權限,且沒有沙盒隔離。官方範例也提醒,文字檢查可能漏過別名或腳本呼叫;安裝前應先核對版本、來源與權限設定。
安踏以15.055億歐元現金取得PUMA 29.06%股權,成為最大股東。安踏表示尊重PUMA獨立治理,並將尋求監事會席位;席位安排與交易後成效仍待確認。
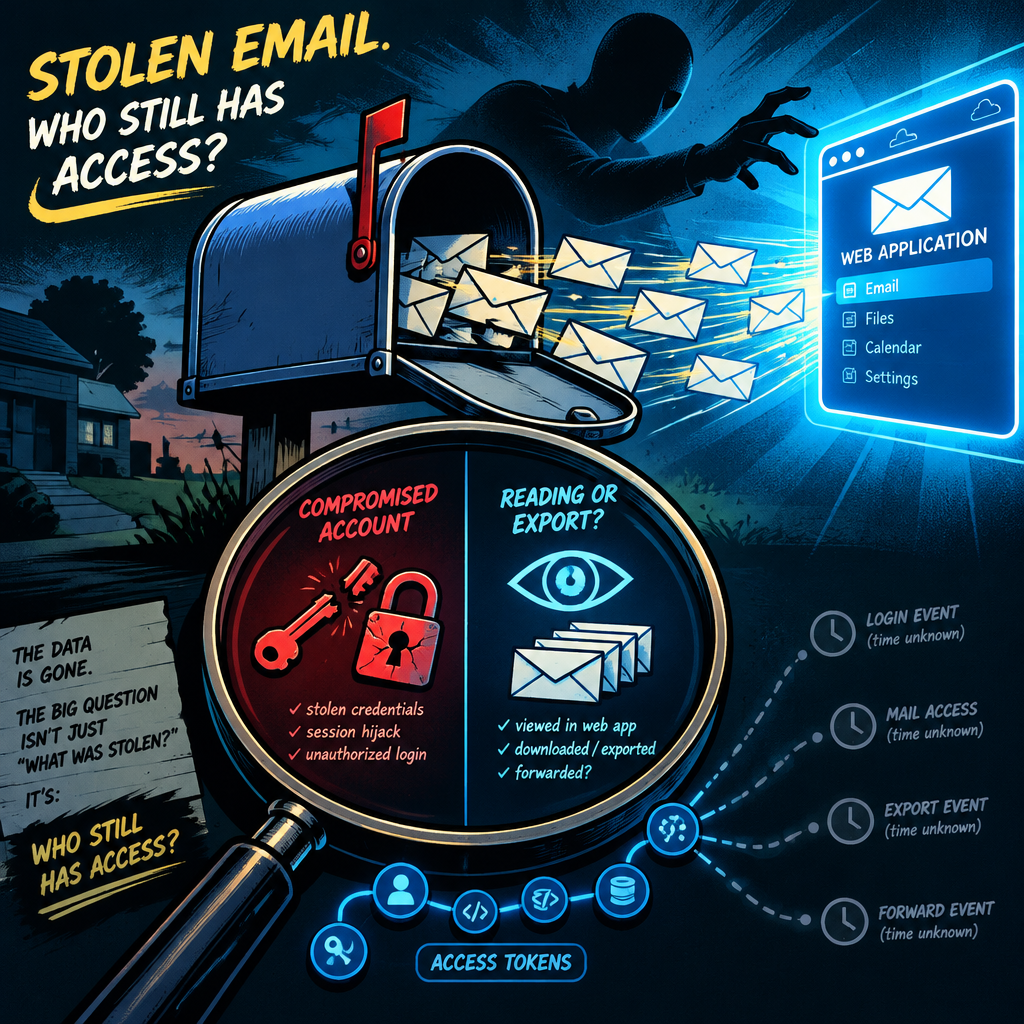
多國公告描述,遭竊郵件可能透過網頁應用程式提供給未具名第三方存取,但未公布受害組織數量、第三方身分或各次竊取日期。組織應分開調查帳戶是否遭接管,以及郵件是否曾被讀取或匯出。
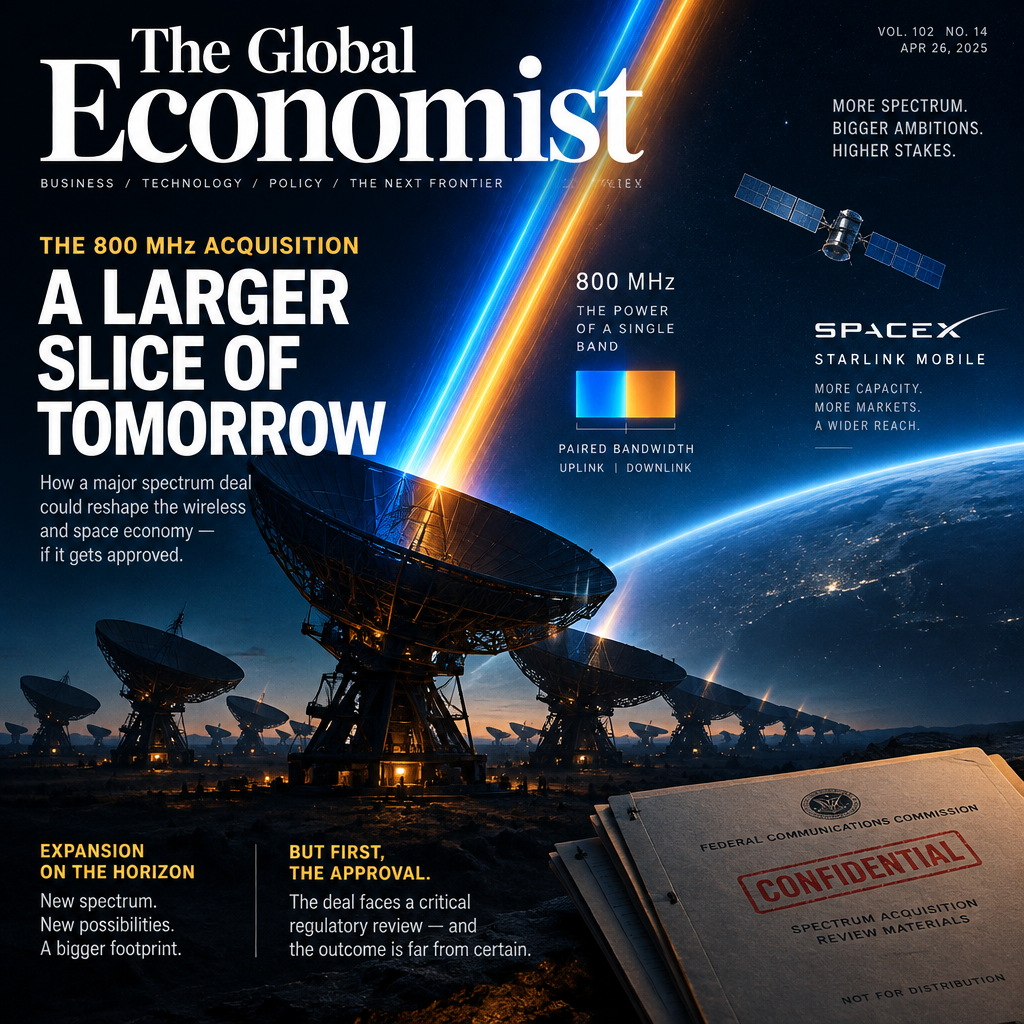
SpaceX 與 Grain Management 簽署收購協議,標的是全國性 800 MHz 頻譜組合,最多包含 14 MHz 配對頻譜。交易仍待 FCC 核准。這擴大了 SpaceX 的頻譜布局,但尚不足以判斷服務覆蓋或市場地位。
Anthropic 為符合資格的開源專案提供定期免費掃描,但報告未經人工複核,也沒有獨立準確率評估。維護者申請前應先確認資格與資料處理方式,收到報告後再逐項重現、判斷。
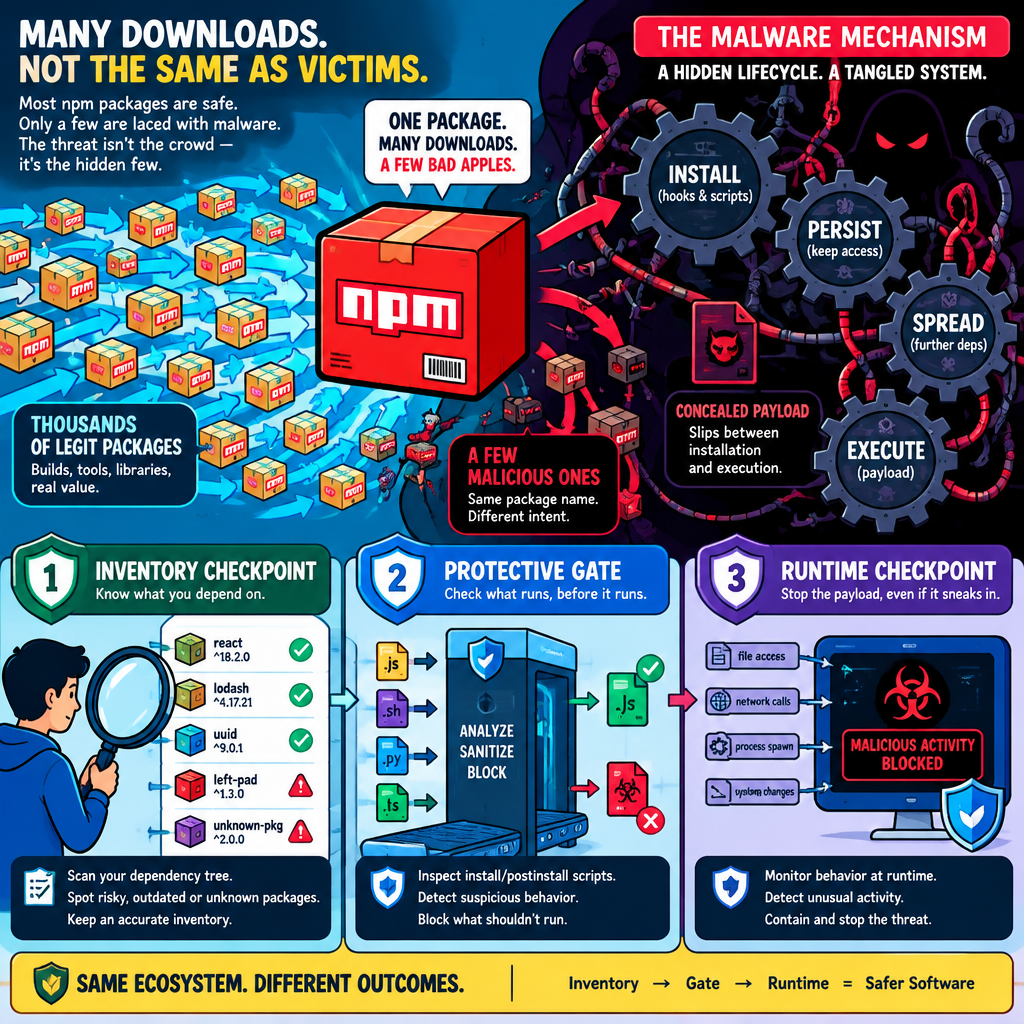
MALFEX 顯示 npm 依賴可能透過生命週期鉤子接上不同的惡意載入鏈。下載數只代表套件被下載,不能證明感染規模;團隊應盤點依賴、檢查安裝腳本,再以端點與網路紀錄確認是否有實際執行。
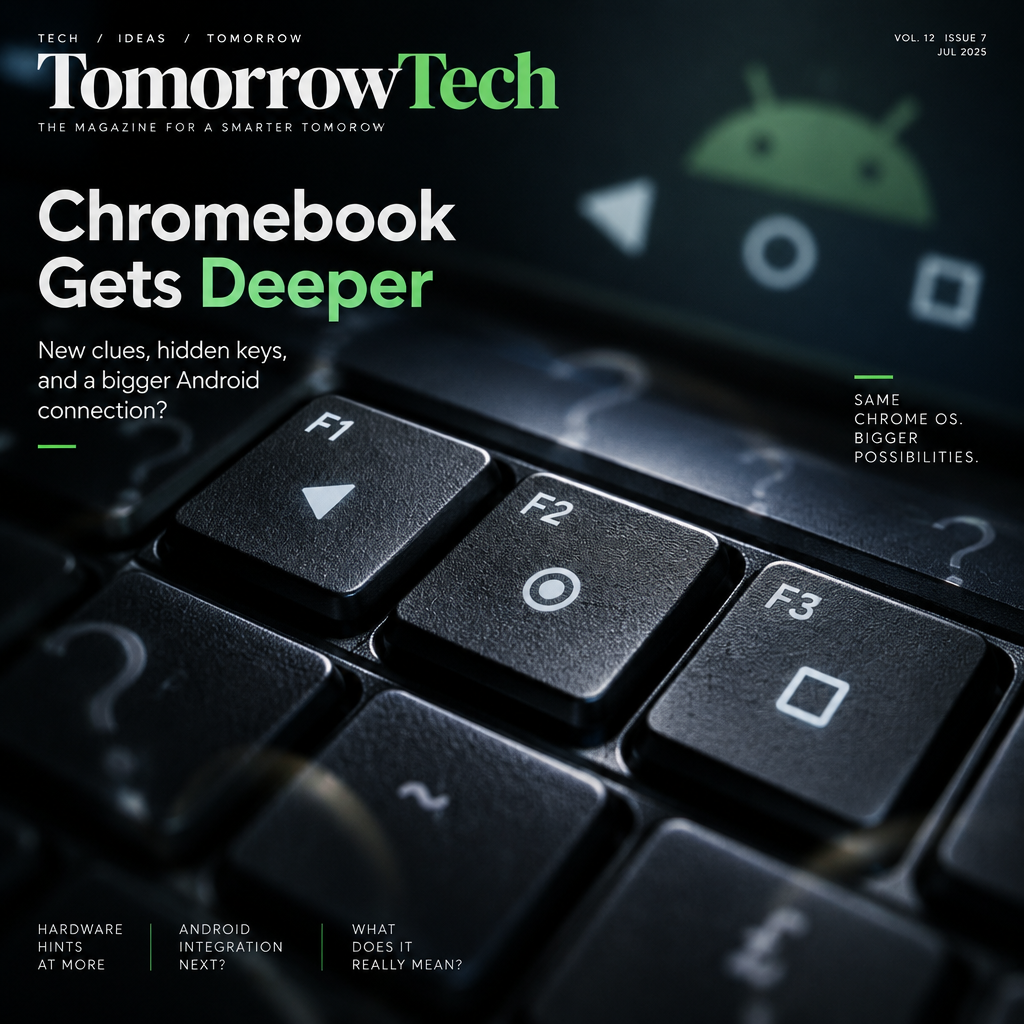
轉載頁稱 Chromebook 的 F1、F2、F3 印有 Android 三鍵導覽圖示,但目前找不到可核對的原文或 Google 官方資料。圖示是否出現在哪些機型、按鍵實際執行什麼功能,都尚未確認。Quick Insert 的推出背景有資料可查,與這項主張無關。
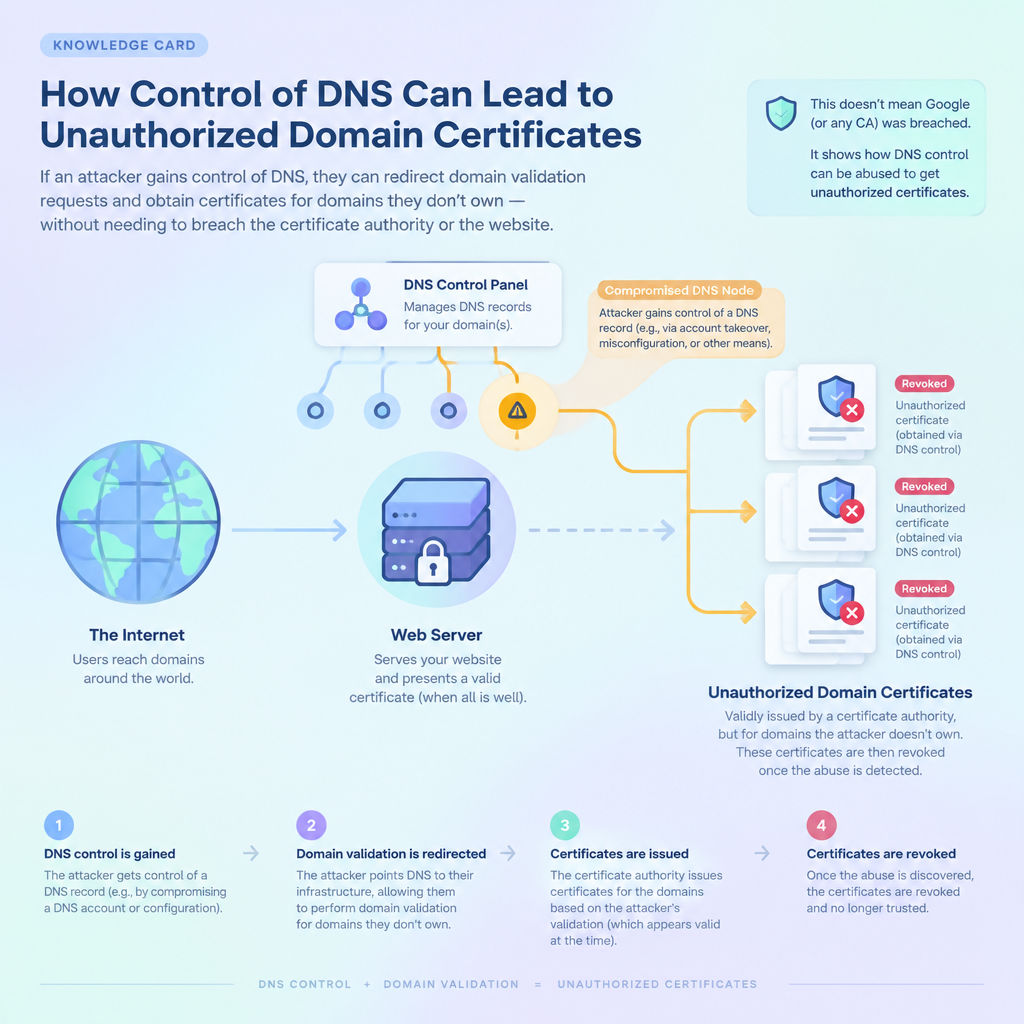
這起事件顯示,若攻擊者控制網域驗證所依賴的 DNS,就可能取得未授權憑證。公開資料列出至少 12 張相關憑證,均已撤銷;Chrome 也封鎖 Google 找到的相關憑證,但目前沒有證據顯示憑證曾被用來冒充網站或竊取資料。
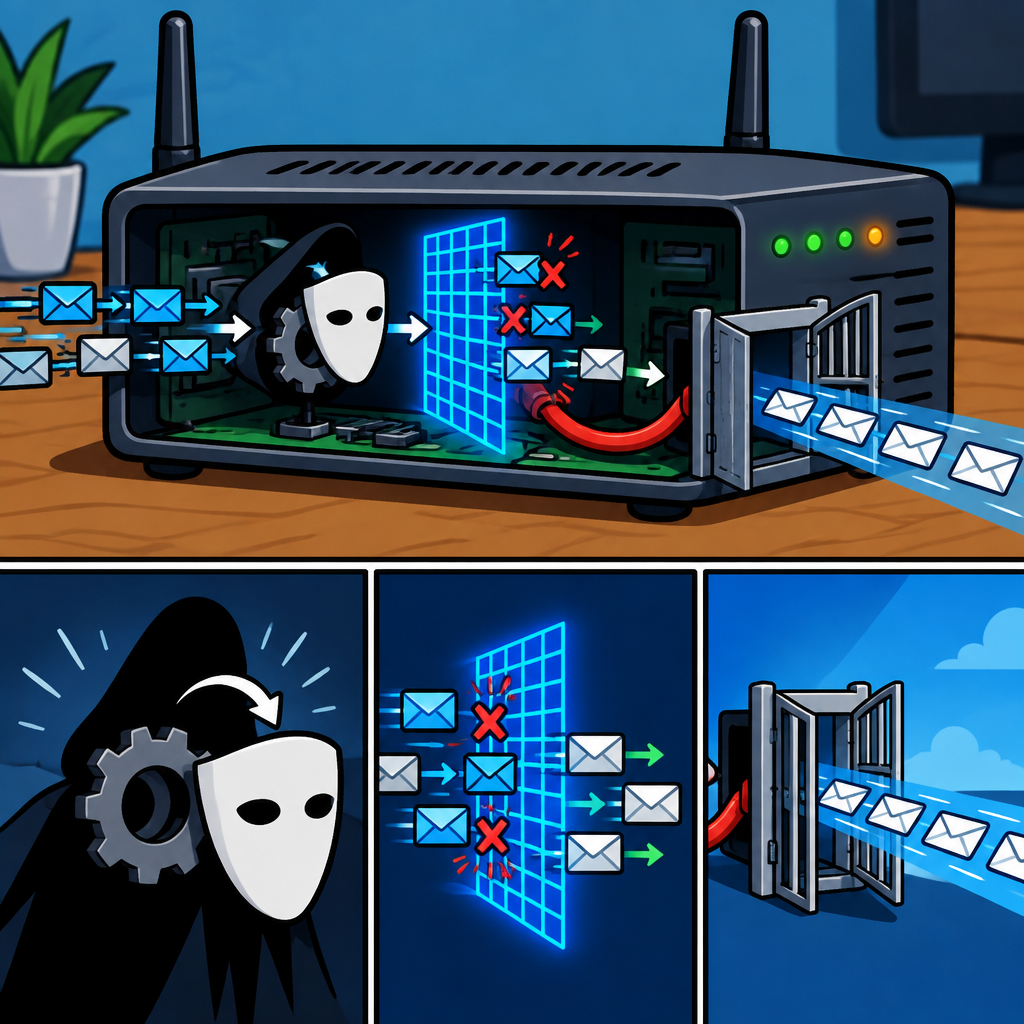
Rapid7 分析的韓國與台灣 Linux 樣本,分別呈現程序偽裝、BPF 封包篩選與 TCP 25 通訊等手法。現有資料不足以證明兩地活動同源,也未確認 AVERAT 是否外洩資料;設備管理者可從程序、檔案與網路紀錄交叉查核。
Google與Constellation的20年協議,為六處核電廠升級提供長期購電需求,目標新增890兆瓦容量。但容量尚未交付,購電與分配條款也未公開;這是長期投資安排,不是PJM可靠度問題的答案。
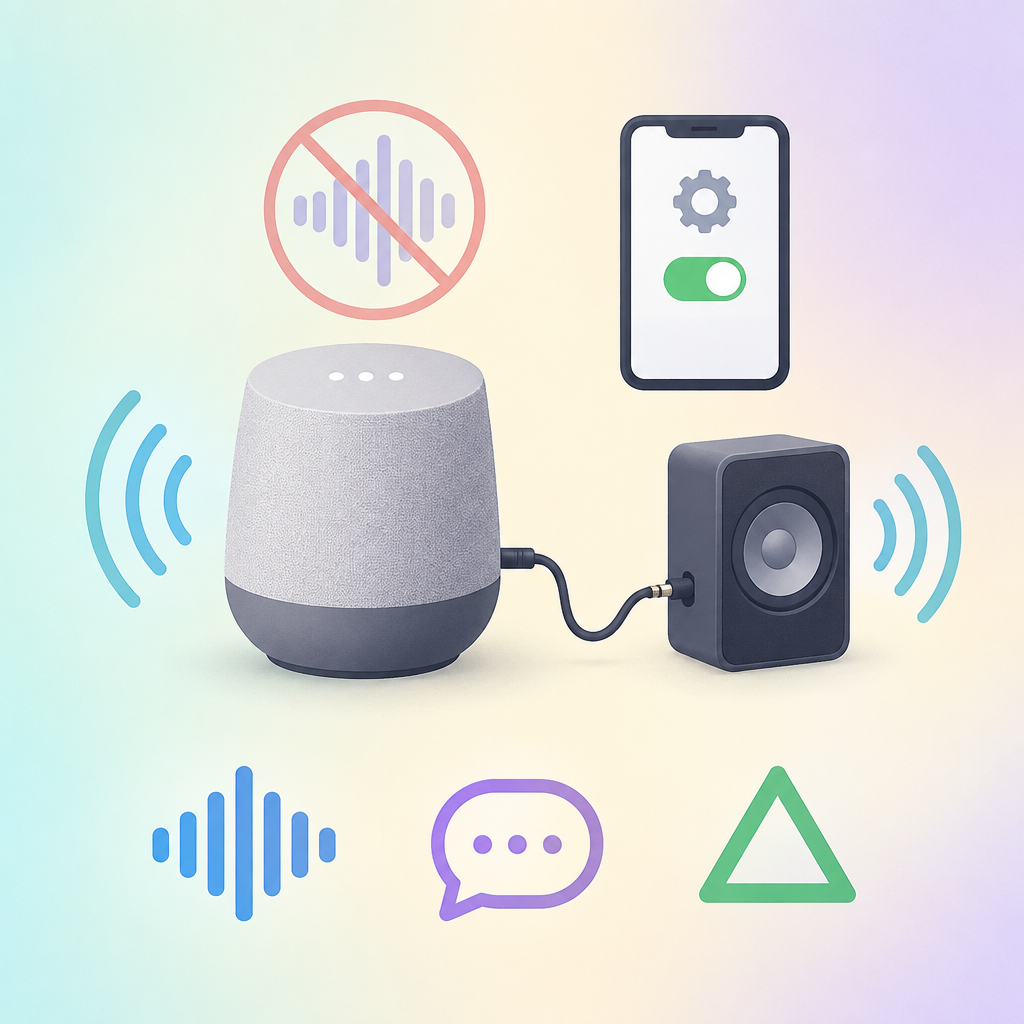
部分舊款 Echo 的 AUX 音訊仍可播放,但 Alexa 語音播放或暫停可能已不支援。核對型號後,分別測試音訊、語音指令和 App 操作,才能判斷問題出在功能變更還是連線設定。
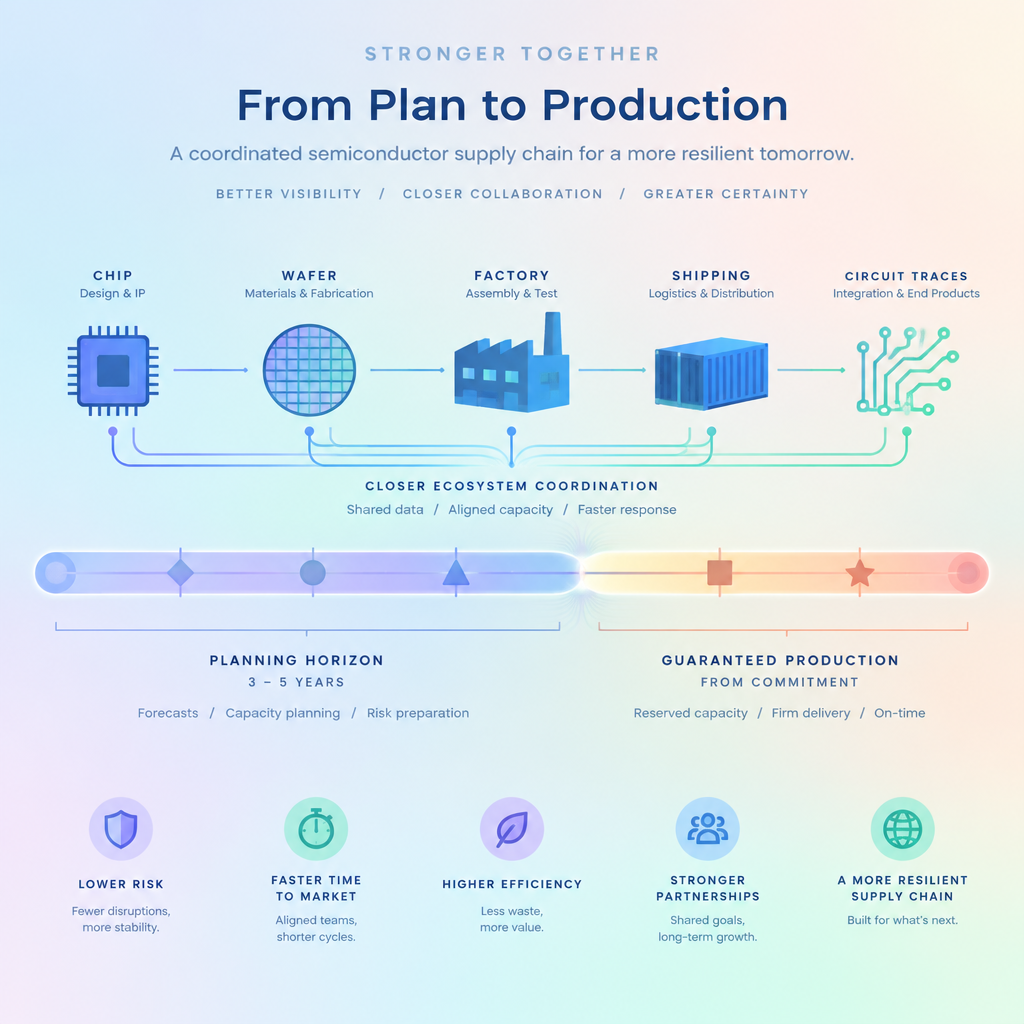
AMD表示將增加台灣生態系投入,並把供應鏈共同規畫期延至三至五年。但新增投資金額、各環節產能與供需轉平時間都未公布;長期規畫是合作訊號,不等於台灣供應商已取得訂單。
FinBalance 的 46% 是特定端到端會計基準的結果,不是微調有效的證據。企業應先定位流程錯誤,再用保留測試資料比較通用模型、工具流程與微調方案,並確認誰負責治理。
Binance Intelligence 整合市場資訊、策略流程與代理開發工具,但產品功能不等於投資優勢。新版本的收費與推出細節仍有待釐清,使用者宜先確認資格、權限與模擬流程,再考慮實際交易。
CVE-2026-96940 的 CVSS 3.1 評分為 8.8,但公開資料未說明完整利用條件,也沒有獨立驗證。Microsoft 表示 Exchange Online 已有服務端防護;地端管理者應核對版本、安裝適用更新,並確認安裝完成。
TechCrunch 報導,Etched 正評估估值約 400 億至 500 億美元的投資提議,洽談仍在早期,條件可能變動。提議尚未定案;後續應確認正式融資條件、客戶合約履行進度,以及晶片性能是否有獨立測試支持。